Futurion Solutions
· Ivan Skachkov · RGPD y Cumplimiento · 11 min read
Cuando Excel deja de ser suficiente para el cumplimiento de TI
El SGSI de un cliente había crecido hasta unos 1.660 archivos en SharePoint. Por qué las hojas de cálculo dejan de funcionar para el cumplimiento de TI y cómo una plataforma GRC autoalojada lo convirtió en un sistema vivo.
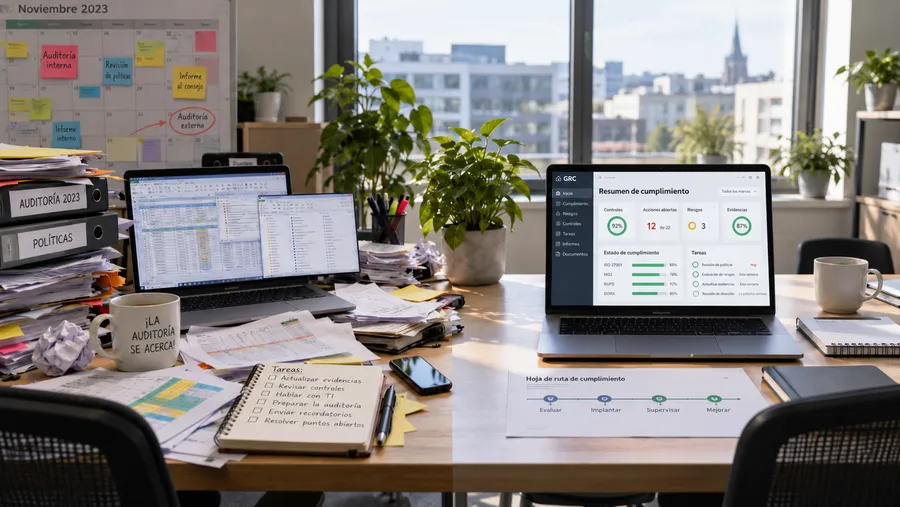
Muchas empresas empiezan su trabajo de cumplimiento de TI de la misma manera: unos cuantos archivos de Excel, algunos documentos de Word y una carpeta compartida.
Al principio, esto funciona.
Se puede llevar un registro de riesgos en Excel. Las políticas pueden vivir en Word. Las evidencias de auditoría se pueden guardar en carpetas. Alguien puede llevar el control de las revisiones y los plazos en un calendario.
El problema empieza cuando la empresa crece, participan más personas y aumenta el número de documentos.
Uno de nuestros clientes llegó a nosotros en una situación casi idéntica.
Todo su Sistema de Gestión de la Seguridad de la Información (SGSI) estaba repartido en archivos de SharePoint: políticas, registros de riesgos, documentos de auditoría, evidencias, información de proveedores y material de revisión por la dirección.
Su sistema de cumplimiento había crecido hasta unos 1.660 archivos.
Había documentos duplicados, distintas formas de nombrar las versiones, archivos obsoletos mezclados con los vigentes y hojas de cálculo que ya no funcionaban correctamente.
Por ejemplo:
259 archivos eran duplicados exactos
se utilizaban más de cinco estilos distintos de control de versiones
117 cálculos de riesgo estaban rotos
27 controles de seguridad no tenían responsable, ni tarea recurrente, ni evidencia fechada
preparar la revisión anual por la dirección implicaba recopilar la información manualmente a partir de unos ocho archivos distintos
Y había un problema adicional.
La persona responsable de GRC había dejado la empresa.
Nada de esto ocurrió por descuido de las personas.
Ocurrió porque a Excel, Word y las carpetas compartidas se les estaba pidiendo un trabajo para el que nunca fueron diseñados.
El verdadero problema de las hojas de cálculo
Una hoja de cálculo puede almacenar información, pero no gestiona el proceso que rodea a esa información.
Supongo que todos conocen un control de seguridad que establece que los accesos de los empleados deben revisarse cada tres meses.
Cómo es eso en Excel y carpetas: alguien tiene que acordarse de:
- cuándo toca la revisión,
- quién debe hacerla,
- dónde debe guardarse la evidencia,
- a qué control pertenece la evidencia,
- cuándo queda obsoleta esa evidencia.
Si esa persona se olvida, ¿qué pasaría?
La hoja de cálculo no envía ningún recordatorio. La carpeta no avisa de que la evidencia ha caducado. El control no muestra automáticamente que falta algo.
El mismo problema aparece en todas partes: revisiones de riesgos, comprobaciones de proveedores, actualizaciones de políticas, auditorías internas y revisiones por la dirección.
Con el tiempo, el sistema de cumplimiento deja de ser fiable.
Se pueden tener todos los documentos, pero responder a una pregunta tan sencilla como «¿Está funcionando realmente este control hoy?» puede llevar horas.
Qué cambia con una plataforma GRC de verdad
Una plataforma GRC convierte el cumplimiento de TI en un sistema conectado, en lugar de una colección de archivos.
Un riesgo puede vincularse directamente a los controles de seguridad que lo reducen.
Un control puede tener un responsable, una fecha de revisión y la evidencia que demuestra que funciona.
Las evidencias pueden caducar automáticamente.
El trabajo recurrente puede generar tareas de forma programada.
Los hallazgos de auditoría pueden tener responsables y plazos.
En lugar de buscar entre carpetas, se puede ver el estado actual en un único lugar.
Esa es la diferencia entre almacenar documentos de cumplimiento y gestionar realmente un proceso de cumplimiento de TI.
Aquí es exactamente donde estaba nuestro cliente
El sistema de cumplimiento dependía en gran medida del conocimiento de una sola persona, y perderla no solo generó un problema de personal. Dejó al descubierto hasta qué punto buena parte del proceso nunca había estado realmente dentro del sistema.
¿Qué archivo es el vigente?
¿Qué controles necesitan evidencia este mes?
¿Qué riesgos siguen pendientes de tratamiento?
¿Qué revisión de proveedores está vencida?
¿Qué hay que preparar para la próxima auditoría?
Puede que las respuestas existan en algún lugar de SharePoint, pero alguien tiene que saber dónde buscar.
¿Por qué no contratar directamente Vanta o Drata?
Nuestra primera sugerencia fue sencilla: ¿por qué no suscribirse a una plataforma de cumplimiento conocida como Vanta o Drata?
Para muchas empresas, esa puede ser una opción perfectamente razonable.
Pero este cliente no era una startup recién financiada que buscara otra suscripción SaaS que añadir a su pila tecnológica. Era una empresa consolidada que vigilaba de cerca sus costes operativos y quería entender qué estaba pagando exactamente.
Además, el requisito iba más allá de superar una auditoría.
Lo que el cliente quería de verdad era un sistema que pudiera controlar, en el que los datos de cumplimiento pudieran permanecer en una infraestructura bajo su control y en el que el trabajo ya realizado con ISO 27001 se pudiera migrar en lugar de rehacerse desde cero.
Fue entonces cuando propusimos CISO Assistant.
El cliente ya trabajaba con ISO 27001 y RGPD, pero su hoja de ruta no terminaba ahí. También necesitaba prepararse para la certificación ENS en España y el Reglamento de IA de la UE.
Esa combinación cambió la decisión sobre la plataforma.
Cuando revisamos las opciones SaaS habituales, Vanta y Drata cubrían buena parte del conjunto de normativa internacional y de la UE, pero ENS era la carencia. Para este cliente, no era algo deseable solo en teoría. Formaba parte de su hoja de ruta de certificación prevista.
CISO Assistant era compatible con todo el conjunto que queríamos gestionar en un único lugar:
Eso significaba que el cliente podía construir un único sistema de cumplimiento y reutilizar los mismos riesgos, controles, evidencias y responsables en varios marcos normativos, en lugar de crear un proceso distinto cada vez que se añadía una nueva certificación o un nuevo requisito regulatorio.
Para una empresa que planea obtener la certificación ENS, este fue uno de los motivos más claros para elegir CISO Assistant frente a las alternativas que revisamos.
¿Qué es CISO Assistant?
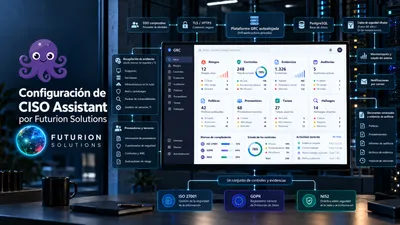
CISO Assistant es una plataforma GRC diseñada para gestionar ámbitos como riesgos, controles de seguridad, auditorías, evidencias, políticas, proveedores, hallazgos y trabajo de privacidad en un único sistema conectado.
En términos prácticos, sustituye muchas de las hojas de cálculo y carpetas independientes por registros estructurados vinculados entre sí.
En lugar de redactar un control en una hoja de cálculo y guardar su evidencia en otro sitio, el control y su evidencia están conectados directamente.
En lugar de mantener una lista de riesgos aparte e intentar recordar qué medidas de seguridad los reducen, las relaciones quedan almacenadas en la plataforma.
CISO Assistant puede utilizarse como suscripción alojada o desplegarse como plataforma autoalojada. Para este cliente, la opción autoalojada resultó especialmente interesante porque le daba control sobre la residencia de los datos.
Propusimos empezar con una prueba de concepto, que ofrecemos sin coste a todos nuestros clientes potenciales.
El objetivo no era mostrar un panel bonito. Era responder a una pregunta más importante:
¿Puede esto sustituir realmente la forma en que la empresa gestiona hoy ISO 27001?
La respuesta fue que sí.
De la prueba de concepto a un portal de cumplimiento real
Tras la prueba de concepto, la plataforma se implantó como el portal GRC de trabajo del cliente.
La información de cumplimiento existente se reorganizó y se migró a objetos estructurados, en lugar de limitarse a subir las mismas carpetas de siempre a un sistema nuevo.
La implantación cubrió las principales partes del trabajo del cliente en ISO 27001 y RGPD, entre ellas:
riesgos y tratamiento de riesgos
controles de ISO 27001 y Declaración de Aplicabilidad
políticas
tareas recurrentes de seguridad y cumplimiento
evidencias de auditoría
hallazgos y no conformidades
revisiones de proveedores y terceros
registros relacionados con el RGPD
trabajo de auditoría interna
preparación de la revisión por la dirección
El objetivo no era solo trasladar información.
Era trasladar el proceso.
Por ejemplo, las obligaciones recurrentes pasaron a ser tareas programadas con responsables. Las evidencias obtuvieron fechas de validez e historial de revisiones. Los riesgos se vincularon a los controles utilizados para reducirlos. Los hallazgos recibieron responsables y fechas objetivo. Las revisiones de proveedores pasaron de hojas de cálculo estáticas a registros estructurados con ciclos de revisión.
También se automatizaron partes de la recopilación de evidencias.
En lugar de pedir a alguien que exporte manualmente la misma información cada mes, los flujos de trabajo podían recopilar o comprobar información de los sistemas que la empresa ya utilizaba. Esto incluía ámbitos como la gestión de identidades y dispositivos de Microsoft, el control de código fuente y otras herramientas de seguridad.
Cuando una comprobación se podía automatizar, el sistema podía detectar que algo dejaba de coincidir con el estado esperado y crear una incidencia visible, en lugar de dejar el problema oculto hasta la siguiente auditoría.
El portal también se integró con el entorno de inicio de sesión único (SSO) del cliente, de modo que los empleados podían usar su identidad corporativa existente en lugar de gestionar otro conjunto independiente de usuarios y contraseñas.
Qué cambió en la práctica
El mayor cambio no fue que el cliente tuviera menos archivos.
El mayor cambio fue que el cumplimiento de TI dejó de gestionarse mediante hojas de cálculo y carpetas y pasó a operarse como un sistema vivo.
Las políticas pasaron a ser gestionables
Las políticas se incorporaron a un ciclo de vida adecuado en lugar de mantenerse como archivos de Word sueltos con distintas convenciones de nombres.
Cada política podía tener un responsable, una versión, una fecha de revisión y un estado de aprobación. Eso facilitó mucho responder a preguntas básicas como:
- ¿Qué política es la vigente?
- ¿Quién es su responsable?
- ¿Cuándo hay que revisarla?
- ¿Se ha aprobado realmente?
La recopilación de evidencias pasó a ser un proceso
Antes, las evidencias se recopilaban manualmente y se guardaban en carpetas. Los mismos archivos se copiaban con frecuencia en distintas carpetas de auditoría, lo que generaba duplicados y dificultaba saber cuál era la versión correcta.
Tras la migración, las evidencias quedaron vinculadas directamente a los controles a los que respaldaban.
Las evidencias podían tener un responsable, una fecha de caducidad y un historial de revisiones. Las evidencias recurrentes se podían renovar como una nueva revisión en lugar de crear otra copia del mismo documento.
Esto eliminó buena parte del trabajo manual asociado a la preparación de las auditorías.
La gestión de auditorías pasó a estar estructurada
El trabajo de auditoría también salió de las hojas de cálculo y los archivos de Word.
Los controles, los hallazgos, las evidencias y las tareas de corrección podían conectarse dentro del mismo sistema.
En lugar de preparar una auditoría rebuscando entre carpetas de SharePoint, el cliente podía ver qué controles tenían evidencia, qué hallazgos seguían abiertos y qué elementos requerían atención.
El principal logro: los controles automatizados
La mejora más importante fue la automatización de controles.
Buena parte del trabajo de cumplimiento ya no se basaba en que alguien revisara manualmente una hoja de cálculo una vez al mes.
El sistema estaba conectado a las herramientas que el cliente ya utilizaba y podía recopilar datos automáticamente o verificar si controles importantes seguían funcionando.
Algunos ejemplos:
Cumplimiento de cuentas de Microsoft 365
comprobación de la configuración relacionada con la identidad y del estado de las cuentas
cumplimiento de dispositivos
comprobación de los dispositivos gestionados y de si cumplían la configuración de seguridad esperada
cumplimiento de GitHub
comprobación de la configuración de los repositorios y de la protección de ramas
cumplimiento de Snyk
comprobación de los hallazgos de seguridad del software y de si las incidencias superaban el plazo de corrección previsto
cumplimiento de HostedScan
seguimiento de los resultados del análisis de vulnerabilidades
controles de formación del personal
comprobación de si se había completado la formación de seguridad obligatoria
Esto cambió por completo el modelo de cumplimiento.
Si todo coincidía con el estado esperado, el control seguía mostrando que se cumplía el requisito.
Si el sistema detectaba una discrepancia, podía señalar la incidencia, crear un hallazgo y notificar a la persona responsable de ese sistema o control.
Eso significaba que los problemas de cumplimiento se podían detectar en el momento en que ocurrían, y no varios meses después, al preparar una auditoría.
Por ejemplo, si un dispositivo dejaba de cumplir los requisitos, se modificaba una regla de protección de GitHub, una incidencia de seguridad seguía abierta durante demasiado tiempo o no se había completado un curso de formación obligatorio, se podía avisar a la persona responsable.
Se acabó el infierno del cumplimiento basado en hojas de cálculo, archivos copiados y recordatorios interminables en el calendario.
Esa fue la verdadera mejora.
Se acabó llevar el programa de cumplimiento mediante una colección de hojas de cálculo, archivos copiados y recordatorios personales.
El objetivo nunca fue «sustituir Excel porque Excel sea malo».
Excel es útil. Word es útil. SharePoint es útil.
Pero cuando el cumplimiento de TI pasa a ser un proceso de negocio continuo, los archivos por sí solos no bastan.
Se necesitan responsables, plazos, relaciones, historial, recordatorios y una visión clara de lo que está completo y de lo que aún requiere atención.
Es entonces cuando una plataforma GRC de verdad empieza a tener sentido.
Y para las empresas que quieren tener más control sobre los costes, la infraestructura y los datos sensibles de cumplimiento, una opción autoalojada puede ser una alternativa muy práctica a otra gran suscripción SaaS.
Descubra cómo construir el sistema de cumplimiento de TI dentro de CISO Assistant → Artículo 2.