Guía práctica sobre cumplimiento RGPD para consultas sanitarias en España y la UE — tratamiento de datos, derechos del paciente, despliegue de IA bajo el Artículo 35 y gestión de subencargados.
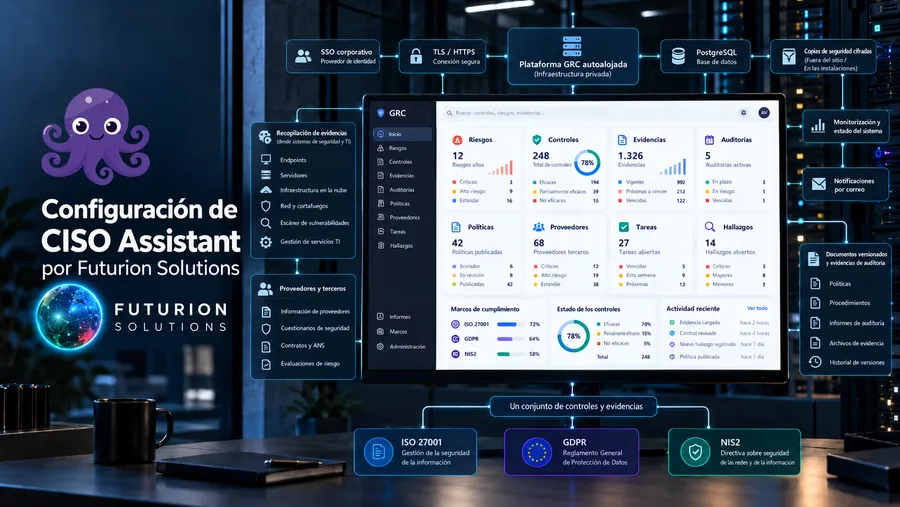
La mayoría de las guías de CISO Assistant terminan en la pantalla de inicio de sesión. Esta empieza cuando ya funciona y lleva una instalación autoalojada a un portal operativo de ISO 27001, RGPD y NIS2, paso a paso.
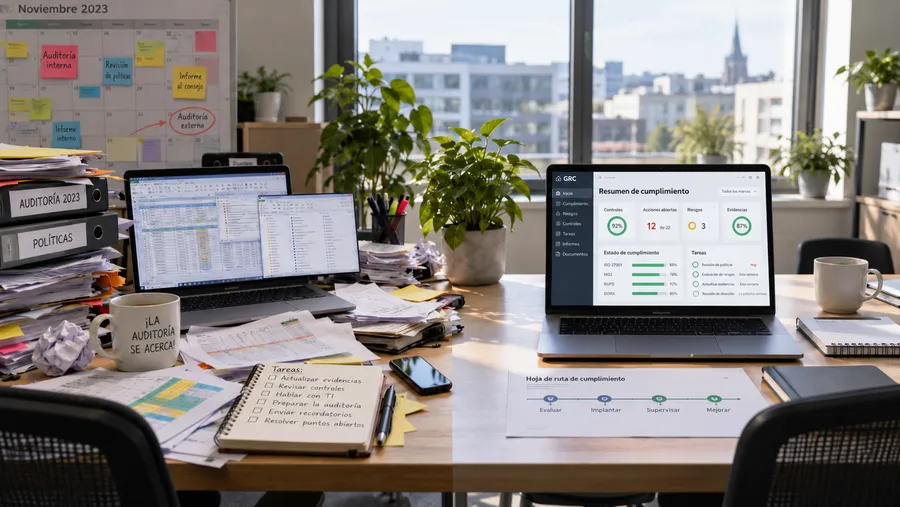
El SGSI de un cliente había crecido hasta unos 1.660 archivos en SharePoint. Por qué las hojas de cálculo dejan de funcionar para el cumplimiento de TI y cómo una plataforma GRC autoalojada lo convirtió en un sistema vivo.
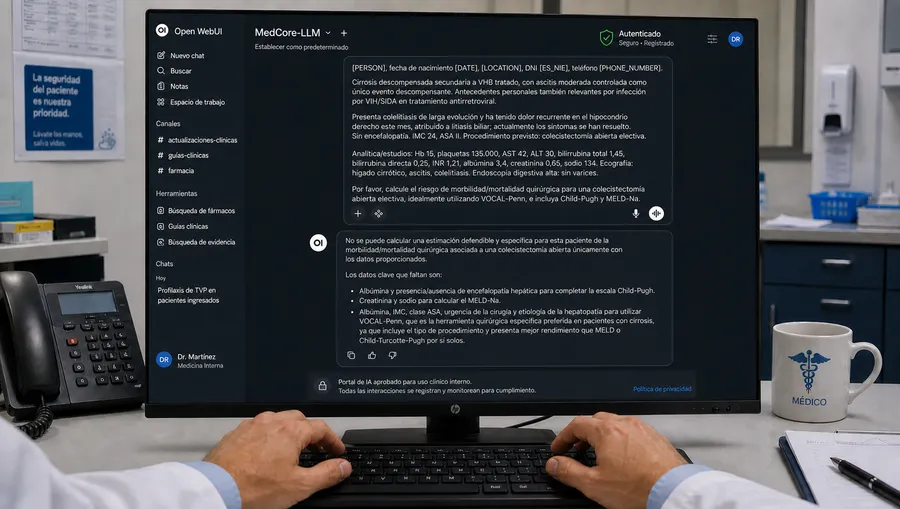
Antes de implantar cualquier IA en una clínica, el RGPD exige una EIPD. Esta guía explica qué es, cuándo es legalmente obligatoria en sanidad y cómo realizarla en siete pasos estructurados.
Las organizaciones sanitarias de la UE deben identificar a cada proveedor que accede a datos de pacientes, incluidos los subencargados. Esta guía cubre el proceso completo para identificar, evaluar y gestionar encargados del tratamiento bajo el RGPD.
El Índice de Agentes IA MIT 2025 analizó 30 agentes y detectó autonomía creciente con controles de seguridad débiles. Esto es lo que significa para el cumplimiento RGPD cuando tu consulta despliega automatización con IA.
 Futurion Solutions