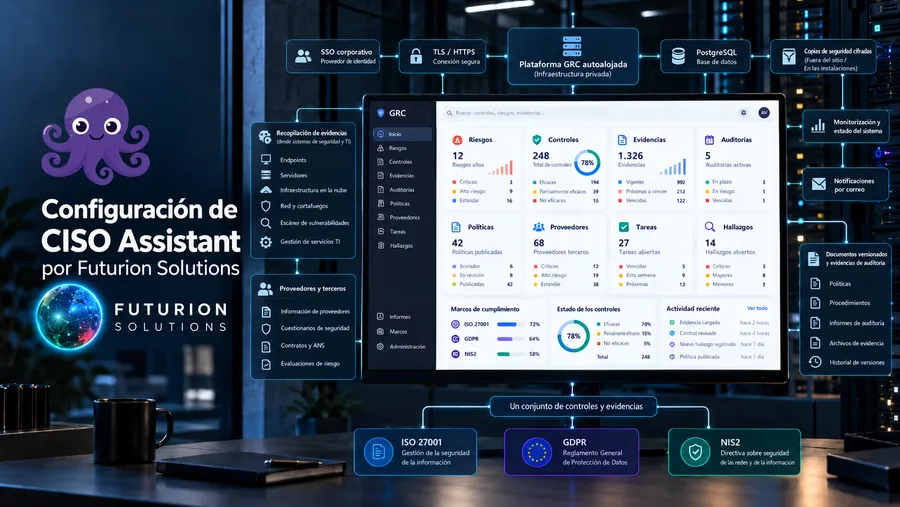
La mayoría de las guías de CISO Assistant terminan en la pantalla de inicio de sesión. Esta empieza cuando ya funciona y lleva una instalación autoalojada a un portal operativo de ISO 27001, RGPD y NIS2, paso a paso.
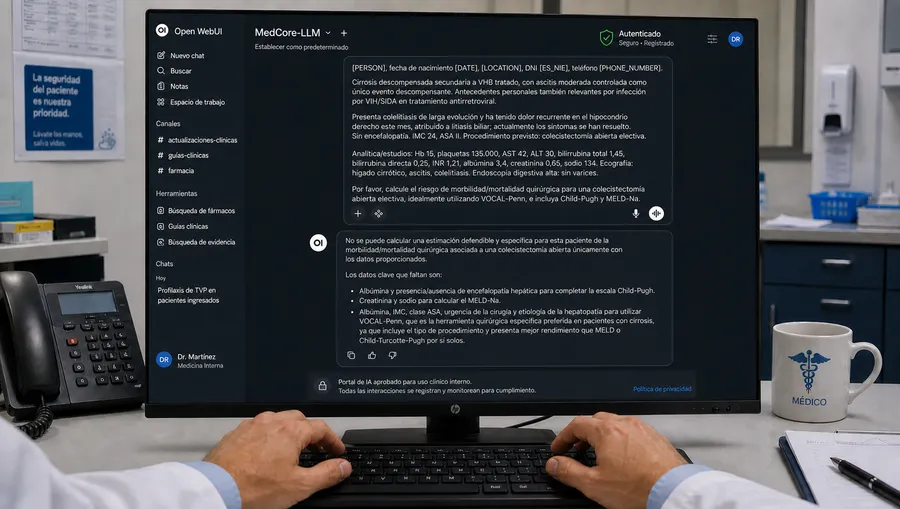
La retirada de OpenEvidence de la UE y Reino Unido muestra por qué la IA clínica necesita soberanía, auditabilidad, control de subencargados y arquitectura on-premise o nube soberana.
La automatización sanitaria responsable debe diseñarse desde el principio en torno a privacidad, permisos por rol, auditabilidad, interoperabilidad y responsabilidad humana.
Desplegar IA en sanidad está condicionado por la residencia de datos y la exposición regulatoria. Descubre cómo la arquitectura híbrida que combina GPU en instalaciones propias con AWS European Sovereign Cloud (EUSC) satisface el RGPD y permite un despliegue ágil y conforme.
Antes de implantar cualquier IA en una clínica, el RGPD exige una EIPD. Esta guía explica qué es, cuándo es legalmente obligatoria en sanidad y cómo realizarla en siete pasos estructurados.
 Futurion Solutions